El sistema de informes de la Ley de Ciberresiliencia de la UE entró en vigor el 11 de septiembre: ¿Qué deben hacer ahora los propietarios de PLC heredados?
September 14, 2026
*Noticias del sector | 14 de septiembre de 2026*
La fecha que le importa no es el 11 de diciembre de 2027. Es el 11 de septiembre de 2026, hace tres días. Ese viernes, entraron en vigor las obligaciones de notificación según la Ley de Resiliencia Cibernética de la UE, y se aplican a los equipos ya instalados en sus armarios, no a los que pueda adquirir el próximo año. Si un controlador, HMI o variador en su planta tiene una conexión de datos y alguien explota activamente una vulnerabilidad, la empresa que lo fabricó tiene ahora 24 horas para emitir una alerta temprana y 72 horas para presentar una notificación completa a una plataforma de la UE. Nadie le envió una carta al respecto. Su inventario de repuestos y su plan de inversión se basaron en la fecha de diciembre de 2027, porque es la fecha que todos citaban, y esa fecha sigue siendo válida para el marcado CE. Simplemente no es la fecha que rige la notificación. Esas dos fechas ahora están separadas por tres y aproximadamente quince meses, y es en ese lapso donde una planta se ve afectada.
Aquí está la versión operativa. Se inició la generación de informes. Su base instalada está incluida. Es probable que la ruta de parches para la mayor parte de esa base instalada no exista. Estas tres frases resumen la situación, y el resto de este artículo trata sobre lo que un gerente de mantenimiento o de planta puede hacer con ellas.
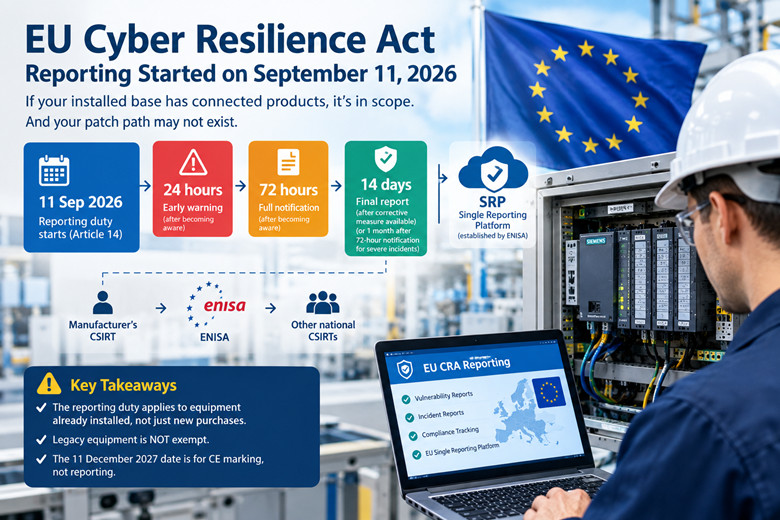
La Ley de Resiliencia Cibernética es el Reglamento (UE) 2024/2847. Entró en vigor el 10 de diciembre de 2024. El artículo 71, apartado 2, establece cuándo se activan las distintas partes, y lo hace de forma gradual en lugar de simultánea. El capítulo IV, relativo a los organismos notificados, se aplica desde el 11 de junio de 2026. El artículo 14, relativo a la obligación de informar, se aplica desde el 11 de septiembre de 2026. El régimen principal de conformidad, que comprende los requisitos esenciales del Anexo I, la documentación técnica y el marcado CE, se aplica desde el 11 de diciembre de 2027.
El pasado viernes entró en vigor la obligación de los fabricantes de informar sobre vulnerabilidades. A partir del 11 de septiembre de 2026, los fabricantes deben notificar las vulnerabilidades explotadas y los incidentes graves que afecten a la seguridad de los productos con componentes digitales. Este es el deber de informar establecido en el artículo 14. En otras palabras: si un producto conectado que vende el fabricante está siendo explotado, este debe informar a las autoridades, y debe hacerlo con rapidez.
Rapidez significa medibilidad. Una vez que el fabricante tiene conocimiento, presenta una alerta temprana en 24 horas, una notificación completa en 72 horas y un informe final a más tardar 14 días después de que esté disponible una medida correctiva para una vulnerabilidad que se está explotando activamente, o dentro de un mes de la notificación de 72 horas para un incidente grave. La notificación se realiza una sola vez, a través de la Plataforma Única de Notificación de CRA, o SRP, que fue establecida por ENISA en virtud del Artículo 16 y que estaba operativa el 11 de septiembre de 2026. La notificación se envía al CSIRT del establecimiento principal del fabricante y se comparte con ENISA y los demás CSIRT nacionales. ENISA publicó la lista de coordinadores de CSIRT que cubren los 27 estados miembros el 4 de septiembre de 2026, lo que indica que la infraestructura se estaba finalizando justo antes de la fecha límite.
Hay un detalle que circula y que suele malinterpretarse, y es importante porque distingue un problema de relaciones públicas de uno legal. El Reglamento Delegado (UE) 2026/881 de la Comisión, adoptado el 11 de diciembre de 2025, permite que un CSIRT receptor retrase su difusión por motivos de ciberseguridad. Léalo con atención. Restringe quién puede ver un informe. No modifica la fecha de presentación. Nada en dicho reglamento delegado suspende el plazo de presentación del fabricante. Si habla con un proveedor que sugiere que el plazo podría suspenderse, tenga en cuenta que no es así.
Luego está el artículo 14(8), que añade la obligación de informar a los usuarios afectados. Si el fabricante no lo hace a tiempo, los CSIRT notificados pueden informar a los usuarios directamente cuando lo consideren proporcionado y necesario. Este es el punto clave a tener en cuenta durante una conversación sobre garantías, ya que es la respuesta del propio reglamento a la pregunta de quién informa finalmente a la planta. Si el fabricante guarda silencio durante demasiado tiempo, el regulador puede actuar al margen.
La suposición que más escucho, y la he oído casi con esas mismas palabras de personas que deberían saberlo mejor, es que todo lo vendido antes de diciembre de 2027 está exento de la normativa y, por lo tanto, no le afecta. Eso es parcialmente cierto, y la parte falsa es la que resulta más costosa.
El artículo 69(2) ampara los productos comercializados antes del 11 de diciembre de 2027, salvo que sufran una modificación sustancial después de esa fecha. Por lo tanto, una máquina sin modificar, que funciona correctamente con el firmware original y sin cambios significativos, queda fuera de los requisitos esenciales del marcado CE y del Anexo I. Perfecto. Para una línea de producción sin modificar, no se verá involucrado en un proyecto de conformidad, y nadie le pedirá que vuelva a documentar un panel fabricado en 2011.
El artículo 69(3) prevalece sobre lo anterior específicamente en lo que respecta a la presentación de informes. La obligación del artículo 14 se aplica a todos los productos incluidos en el ámbito de aplicación con elementos digitales comercializados antes del 11 de diciembre de 2027, sin límite de edad ni excepción para equipos antiguos. Analicemos la frase "sin límite de edad". No dice cinco años, ni diez años, ni "todavía con soporte". Dice todos los productos incluidos en el ámbito de aplicación comercializados antes de esa fecha.
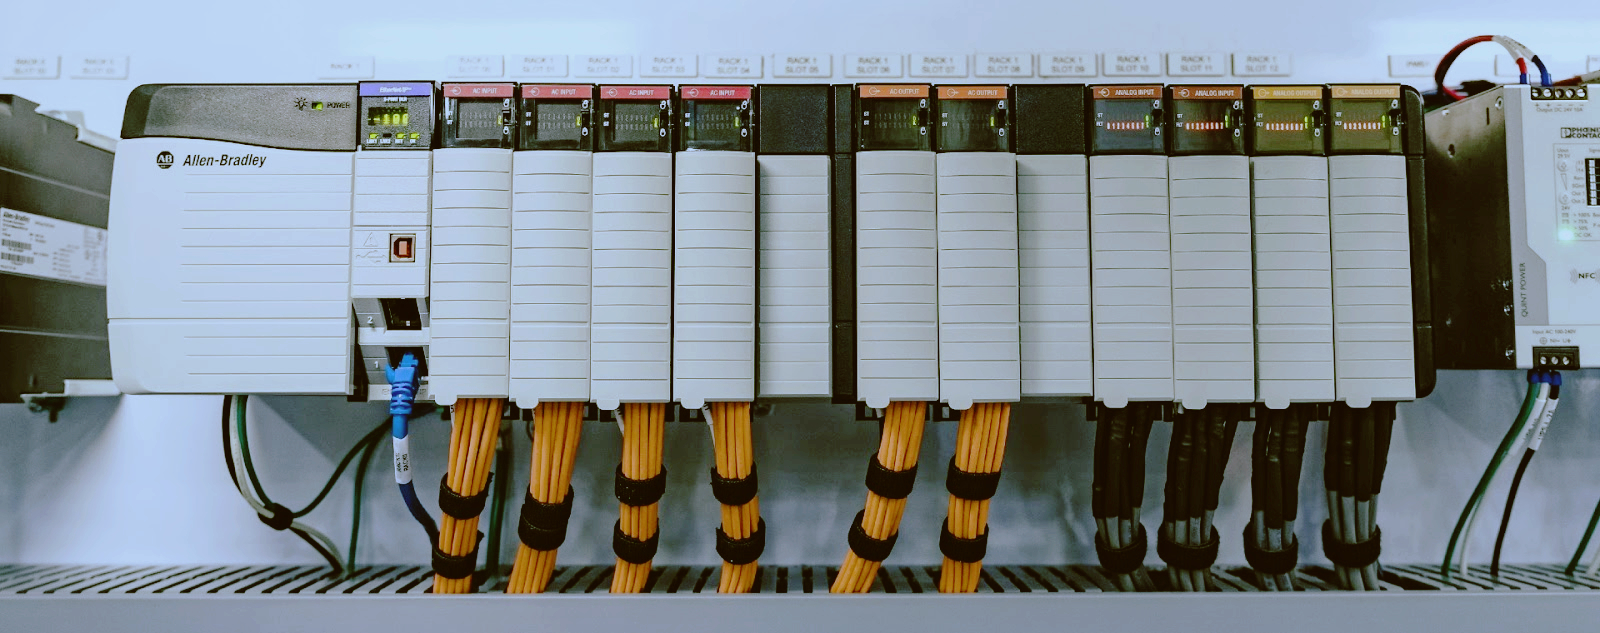
Ahora combinemos eso con la regla del alcance. Los productos con elementos digitales cuyo uso previsto o razonablemente previsible incluye una conexión de datos lógica o física, directa o indirecta, a un dispositivo o red, están dentro del alcance. Su planta utiliza Siemens, Rockwell, Mitsubishi y una larga lista de otras marcas, principalmente como controladores, HMI, variadores y bloques de E/S. Los que se encuentran en Ethernet o en cualquier bus de campo que llegue a la red de la planta, o a los que cualquiera pueda conectar plausiblemente una computadora portátil, cumplen con ese requisito. Hay exclusiones explícitas, y son limitadas y específicas: dispositivos médicos, homologación de tipo de vehículo, productos de aviación civil, equipos marinos, productos desarrollados exclusivamente para la seguridad o defensa nacional y repuestos idénticos. Un controlador de línea de empaque no está en esa lista.
Esto es lo que significa para una planta que utiliza controladores e interfaces hombre-máquina (HMI) instalados entre 2005 y 2020. Usted no es la parte obligada; el fabricante sí lo es. Sin embargo, el equipo que usted posee está sujeto a la obligación, sin límite de antigüedad. Un panel PC de cliente ligero instalado en 2008 es tan susceptible de ser reportado como una unidad enviada el mes pasado, en lo que respecta a la obligación de reportar. El equipo en su planta no ha cambiado. Lo que ha cambiado es que la empresa que lo fabricó ahora tiene un plazo legal para su uso.
Esto encierra una consecuencia práctica que me gustaría que mi equipo comprendiera. En un sistema de informes con disponibilidad las 24 horas, la disposición y capacidad del fabricante para saber qué ocurre con los equipos antiguos se convierte en un factor clave para el cumplimiento normativo. Los proveedores que no pueden acceder a información de equipos fabricados hace una década no quedan exentos de responsabilidad. Deben informar de lo que saben. Sin embargo, el flujo de información se canaliza a través de sus canales de soporte y seguridad, y si su planta no está integrada en ese flujo, usted será el último en enterarse.
El plazo para presentar informes lo establece otra persona. La cuestión del parche es tuya, y es aún peor.
Consideremos la secuencia. Una vulnerabilidad en un controlador sin soporte se explota activamente. El fabricante se entera y comienza un plazo de 24 horas, y luego de 72. Según el artículo 14, debe comunicar lo que sabe. Lo que no tiene que hacer es corregir el problema. La Comisión ha sido explícita al afirmar que un fabricante puede ser realmente incapaz de investigar una vulnerabilidad en un producto heredado porque no se pueden recrear los entornos de compilación, las dependencias no están disponibles o las personas que conocían el código ya no trabajan en la empresa. En ese caso, el fabricante debe notificar, pero el reglamento no le exige que cumpla con las demás obligaciones, como la gestión de vulnerabilidades. La obligación es informar de lo que se sabe, no reabrir una compilación de hace una década.
Léalo desde la perspectiva de un gerente de operaciones y verá que la frase tiene consecuencias. Un controlador sin soporte no recibirá una actualización. Es muy probable que se reporte. Así que ahora existe un procedimiento definido en el que el mundo se entera de que su línea es vulnerable, el fabricante presenta la documentación a tiempo y no se produce ningún cambio físico en su planta. El reporte es una divulgación, no una solución.
Esto transforma el período de soporte, pasando de ser una condición deseable a una fecha límite de seguridad, y modifica la ubicación del riesgo. Según el artículo 13(8), el fabricante debe definir un período de soporte para la gestión de vulnerabilidades, de al menos cinco años o el período de uso previsto si este es menor, a partir de la fecha de comercialización del producto, y debe indicar la fecha de finalización del período de soporte en el momento de la compra, como mínimo en formato de mes y año. Según el artículo 13(9), cada actualización de seguridad debe permanecer disponible durante al menos 10 años después de su publicación, o durante el resto del período de soporte, lo que sea mayor, y las actualizaciones de seguridad deben proporcionarse gratuitamente, con una excepción limitada para productos comerciales a medida.
El período mínimo de soporte de cinco años es un límite establecido por la normativa, y es muy corto. Cinco años desde una orden de compra en 2026 se extienden hasta 2031. Cinco años desde una orden de 2019 se extendieron hasta 2024, que ya quedó atrás. Tengo paneles en esta planta que son más antiguos que algunos de los operadores actuales. Por lo tanto, la fecha de finalización del soporte indicada, en mes y año, es ahora lo más parecido a una etiqueta de vencimiento en un activo de control, y debería figurar en el registro de activos junto al número de modelo, no en la documentación de marketing del proveedor.
El argumento de la migración se deduce de esto sin necesidad de ingeniería. Si la fecha de finalización del soporte es la última fecha en la que se puede esperar una corrección de vulnerabilidad, y el sistema de informes abarca hasta antes de 2027 sin límite de antigüedad, entonces la fecha de finalización del soporte es una fecha de seguridad. Una fecha de seguridad con fecha fija es un problema de adquisición. No es un problema de TI, porque TI no compra el controlador, no almacena el repuesto ni es propietaria de la línea cuando finaliza el período de migración. El problema recae en el gerente de mantenimiento y, finalmente, en el comité de inversiones.
Nada de esto requiere que te conviertas en responsable de cumplimiento normativo. Se trata de cuatro tareas que un gerente puede asignar a personas específicas, y una de ellas puede comenzar esta misma semana.
Cree una lista de activos de equipos de control conectados, con la fecha de finalización del período de soporte junto a cada elemento. El término "conectado" es fundamental. Se incluye todo lo que esté en la red de la planta, todo lo que esté conectado a un bus de campo y todo lo que un integrador o un proveedor pueda manipular. Si ya dispone de un sistema de gestión de mantenimiento computarizado (CMMS) o un registro de activos que contenga los números de identificación, amplíelo en lugar de crear una hoja de cálculo paralela, ya que una segunda lista se volverá obsoleta.
Solicite a proveedores y distribuidores la fecha de finalización del soporte por escrito. Para cualquier compra futura, considere esa fecha como una especificación, junto con el número de entradas/salidas y el precio. Nadie negocia un controlador sin saber cuántas entradas digitales tiene. A partir de este trimestre, la fecha de finalización del soporte debe incluirse en la misma conversación, en meses y años, por escrito, en el presupuesto si es posible. Una respuesta verbal no constituye una declaración de soporte.
Incluya el canal de avisos de seguridad de cada proveedor de automatización en la descripción del puesto de trabajo de alguien. No una bandeja de entrada compartida que nadie lee, ni un correo electrónico personal que desaparece cuando la persona se desconecta. Un rol específico, con un respaldo y una verificación de acceso a la que ambas personas puedan acceder. Los avisos de los proveedores son la forma de saber si una vulnerabilidad ha pasado de ser teórica a estar siendo explotada activamente, y ese es el punto de partida de todo lo que se menciona en este artículo.
Clasifique el equipo según lo que se pueda reparar y lo que no. Esta división no es un simple trámite de cumplimiento, sino la lista de migración. Todo lo que esté dentro del período de soporte se incluye en la lista de mantenimiento. Todo lo que esté fuera de dicho período se incluye en la lista de migración, ordenada según el costo de la línea cuando deja de funcionar. Ese es el proceso de priorización. No necesita un modelo de riesgo para establecer esta distinción; solo necesita las fechas de soporte del paso dos y una evaluación de la criticidad, que usted ya tiene presente.
Incorpore el 11 de diciembre de 2027 al plan de inversiones en lugar de tratarlo como un asunto de TI. Esa es la fecha en que entra en vigor el régimen de conformidad total, y también es la fecha límite que se le ha indicado durante dos años, razón por la cual no es una fecha adecuada para planificar de forma aislada. Si su cola de migración solo se financia cuando la fecha de 2027 empieza a ser un problema, tendrá que ejecutar las migraciones bajo presión de tiempo, sin margen de negociación en cuanto a plazos o precios. Financiar la cola un año antes es más económico que financiarla en el último trimestre de 2027, y el argumento de la seguridad es ahora la razón principal para hacerlo, no un simple eslogan.
Hay un aspecto más que todo gerente debe tener en cuenta, y se trata de relaciones, no de procesos. Para obtener una declaración de soporte, generalmente se debe contactar al distribuidor o revendedor que le vendió el módulo, o al integrador que lo especificó. Estas personas tienen la relación con el fabricante que usted no tiene y pueden brindarle una respuesta por escrito, mientras que su consulta general no tendrá éxito. Por eso, conviene mantener un número reducido de relaciones de soporte y de piezas en buen estado, en lugar de buscar la cotización más barata en cada transacción. Cuando necesita una fecha de finalización del soporte por escrito, una respuesta sobre la documentación o una asignación para la última compra, se da cuenta rápidamente de quién realmente quiere su negocio.
Fecha | Qué se aplica
11 de junio de 2026 | Se aplica el Capítulo IV del Reglamento, relativo a los organismos notificados.
11 de septiembre de 2026 | Se aplican las obligaciones de notificación del artículo 14. Los fabricantes deben notificar las vulnerabilidades que se estén explotando activamente y los incidentes graves que afecten a la seguridad de los productos con elementos digitales.
Una vez que un fabricante tiene conocimiento | El plazo para informar comienza a correr: alerta temprana en 24 horas, notificación completa en 72 horas y un informe final a más tardar 14 días después de que esté disponible una medida correctiva para una vulnerabilidad que se está explotando activamente, o dentro de un mes de la notificación de 72 horas para un incidente grave.
11 de diciembre de 2027 | Se aplica el régimen completo de conformidad del fabricante, incluidos los requisitos esenciales del Anexo I, la documentación técnica y el marcado CE.
Dos observaciones sobre esa tabla. Primero, la fila de informes del medio no es un evento puntual. Es una obligación permanente que se activa cada vez que un fabricante tiene conocimiento de una vulnerabilidad que se está explotando activamente o de un incidente grave, por lo que lo importante es el plazo, no la fecha. Segundo, las dos filas con fechas no corresponden al mismo proyecto. La fila de septiembre de 2026 trata sobre la divulgación y ya está en marcha. La fila de diciembre de 2027 trata sobre la conformidad y es lo que su plan de inversión debe contemplar.
El artículo 64 establece las sanciones. Por incumplir los requisitos esenciales del Anexo I o las obligaciones de los artículos 13 y 14, las multas administrativas ascienden a 15 millones de euros o, en el caso de una empresa, hasta el 2,5 % de su volumen de negocios anual mundial total del ejercicio anterior, aplicándose la cantidad que sea mayor. Otras obligaciones conllevan multas de hasta 10 millones de euros o el 2 %. Suministrar información incorrecta, incompleta o engañosa a los organismos notificados o a las autoridades de vigilancia del mercado conlleva multas de hasta 5 millones de euros o el 1 %. Los Estados miembros establecen las normas sobre sanciones, por lo que la aplicación práctica variará según el país.
Esa es la exposición del fabricante. No es la suya, y no inventaría una cifra para lo que le cuesta a una planta, porque no lo hace. Lo que sí hace es explicar el comportamiento. Un proveedor que se enfrenta a una posible multa de 15 millones de euros, o el 2,5 % de la facturación del grupo, tiene un fuerte motivo para establecer un proceso de vulnerabilidad real: canales de recepción, clasificación, capacidad para responder en 24 horas. También tiene un fuerte motivo para ser cuidadoso con lo que escribe. Cabe esperar que las solicitudes de documentación sobre la vida útil, la disponibilidad de actualizaciones y el estado de los problemas conocidos se vuelvan más estrictas en los próximos dieciocho meses, y que una respuesta verbal vaga sea reemplazada por una respuesta escrita estandarizada. En general, esto es un buen resultado para el comprador, porque un fabricante que tiene que medir algo tiende a gestionarlo. La tarea del comprador es formular la pregunta de una manera que genere una respuesta fechada en lugar de un folleto.
No le daría demasiada importancia a las cifras de multas. Nadie está siendo multado hoy, y no tengo conocimiento de ninguna oleada de medidas coercitivas antes de que comience el régimen de conformidad en 2027. El motivo para preocuparse ahora es que la fecha de septiembre ya está vigente y el incentivo que genera influye en la cantidad de información que se obtiene sobre la propia planta.
Las piezas de repuesto idénticas quedan excluidas del ámbito de aplicación de la normativa. Esta exclusión es real y específica, y se refiere a los productos que vende el proveedor. Si se compra un módulo de repuesto idéntico para instalarlo en un armario que ya lo contiene, la pieza de repuesto en sí no se considera un producto con elementos digitales según esta normativa.
No convierta eso en una respuesta de cumplimiento, porque el controlador donde se instalan esas piezas no está excluido. La exclusión se refiere a la pieza de repuesto; no excluye el dispositivo donde se encuentra. Una planta no puede solucionar su vulnerabilidad comprando un módulo idéntico más. Cuando ese controlador se convierte en objeto de un informe porque se está explotando activamente una vulnerabilidad, la exclusión de la pieza de repuesto no le sirve de nada.
La respuesta real se reduce a una de dos cosas: o un período de soporte lo suficientemente largo como para que nunca te quedes sin soporte, o un plan de migración con fecha límite. No existe una tercera opción que implique una orden de compra y un almacenamiento.
Dicho esto, la gestión de repuestos y la migración no son incompatibles, y un gerente no debería tratarlas como tales. Mantener los sistemas críticos en funcionamiento mientras se programa la migración es la clave, y una línea sin soporte generalmente necesita repuestos en stock precisamente porque no se puede parchear. Analícelo desde la perspectiva operativa. Si un controlador ha llegado al final de su soporte, no habrá una actualización de firmware, por lo que una falla de ese controlador es un evento de hardware que debe responderse con hardware. La migración puede estar prevista para dentro de dieciocho meses en el plan de inversión, y la línea aún debe operar en cada turno durante ese período. Esto significa que la decisión de compra de último momento, el nivel de existencias y la ruta de suministro para ese controlador se vuelven más importantes, no menos, en el período comprendido entre la fecha de vencimiento de la seguridad y la fecha de llegada de la migración. Un repuesto en stock no soluciona la vulnerabilidad. Es la forma de sobrevivir a la exposición el tiempo suficiente para migrar a una solución alternativa, lo cual es algo distinto y legítimo.
Existe otra razón para mantener actualizada la ruta de repuestos, y no tiene nada que ver con la normativa. Un programa de migración tarda años en implementarse en una planta, independientemente de su tamaño. Durante ese tiempo, las líneas de producción existentes suelen fallar, como siempre ocurre: en el peor momento posible, en el turno con menor cobertura. La planta que cuenta con una ruta de repuestos documentada y un nivel de existencias adecuado gestiona su migración sin que ambos problemas coincidan.
1. Inicie la lista de activos conectados. Obtenga los números de etiqueta, el fabricante, el modelo y un año de instalación aproximado para cada controlador, HMI, variador y bloque de E/S que llegue a la red de la planta. Asigne un responsable y establezca una fecha para la primera revisión. La columna de fecha de finalización del soporte puede dejarse en blanco por ahora.
2. Envíe una consulta por escrito sobre el período de soporte a los cinco principales proveedores o distribuidores según su base instalada. Solicite por escrito la fecha de finalización del período de soporte para cada familia de productos, indicando el mes y el año. Anote la fecha de la consulta y programe un seguimiento en el calendario.
3. Indica quién es el responsable de los avisos de seguridad de los proveedores y quién es su suplente. Confirma que ambos tengan acceso a los canales de tus principales marcas de automatización. Si no es así, configura las suscripciones esta semana.
4. De ahora en adelante, la fecha de finalización del soporte debe considerarse una especificación en las nuevas compras, junto con el número de entradas/salidas y el precio. Incorpórela a la plantilla de consulta estándar para que deje de ser una pregunta opcional.
5. Ejecuta la primera ronda de triaje: marca todo lo que esté dentro de su período de soporte como mantenimiento, todo lo que esté fuera como migración, y ordena la lista de migración según el costo de una detención en la línea. Ahora tienes una cola de migración con una justificación de seguridad.
6. Incluya el 11 de diciembre de 2027 en el plan de capital como una partida con fecha y número de presupuesto, no como una nota. El régimen de conformidad comienza ese día y es la fecha límite que financia su cola de migración.
7. Anote la fecha de septiembre de 2026 en cualquier registro de riesgos o revisión de planta que realice. Los informes se generan en tiempo real, abarcan datos históricos sin límite de antigüedad y es la razón por la que las fechas de finalización del soporte ahora se interpretan como fechas de seguridad.
Nada de esto es papeleo por el mero hecho de hacerlo. Se trata de la misma información que cualquier responsable de mantenimiento necesitaría: qué equipo es, cuánto tiempo recibirá soporte, cuánto cuesta su funcionamiento y cuándo se reemplazará. La normativa simplemente añadió fechas a las columnas.
Si necesita una visión general rápida de qué componentes siguen siendo útiles y cuáles deberían pasar a la cola de migración, las páginas de controladores y variadores en tztechio.com/plc y tztechio.com/industrial-automation son un buen lugar para consultar la disponibilidad de piezas en su lista de activos. Las páginas de Siemens y Allen-Bradley cubren la mayor parte de los componentes de un panel europeo heredado. Comience con la lista de activos. El resto se deduce de ella.
--------------------------------------------------------------------------------------------
🏢 Acerca de TZ Tech
TZ Tech es un proveedor líder de componentes para automatización industrial, electricidad, instrumentación y telecomunicaciones. Nos especializamos en la adquisición de stock de distribuidores listo para envío, lo que nos permite ofrecer precios altamente competitivos y plazos de entrega reducidos. Gracias a nuestro amplio inventario, podemos incluso conseguir piezas raras y descatalogadas difíciles de encontrar en otros lugares.
🛡️ Nuestro compromiso con la calidad
Entendemos que la calidad es su máxima prioridad. Cada componente se somete a un riguroso proceso de selección e inspección para que compre con total confianza. Para piezas antiguas o descatalogadas, creemos en la transparencia absoluta y siempre le proporcionaremos un informe honesto y preciso sobre el estado del producto. Además, todas las piezas nuevas cuentan con una garantía completa de un año.
¿Tienes un proyecto o necesitas una pieza? ¡Envíanos tu consulta hoy mismo! Nuestro equipo se compromete a responderte rápidamente en un plazo de 6 horas (excepto fines de semana)..
Continúe leyendo, manténgase informado, suscríbase y le invitamos a que nos cuente lo que piensa.


Además, con su permiso, queremos colocar cookies para que su visita y su interacción con slOC sean más personales. Para ello utilizamos cookies analíticas y publicitarias. Con estas cookies, nosotros y terceros podemos rastrear y recopilar su comportamiento en Internet dentro y fuera de super-instrument.com. Con esto, nosotros y terceros adaptamos super-instrument.com y los anuncios a su interés. Al hacer clic en Aceptar, acepta esto. Si lo rechaza, solo utilizamos las cookies necesarias y lamentablemente no recibirá ningún contenido personalizado. Visite nuestra política de cookies para obtener más información o para cambiar su consentimiento en el futuro.
Accept and continue Decline cookies